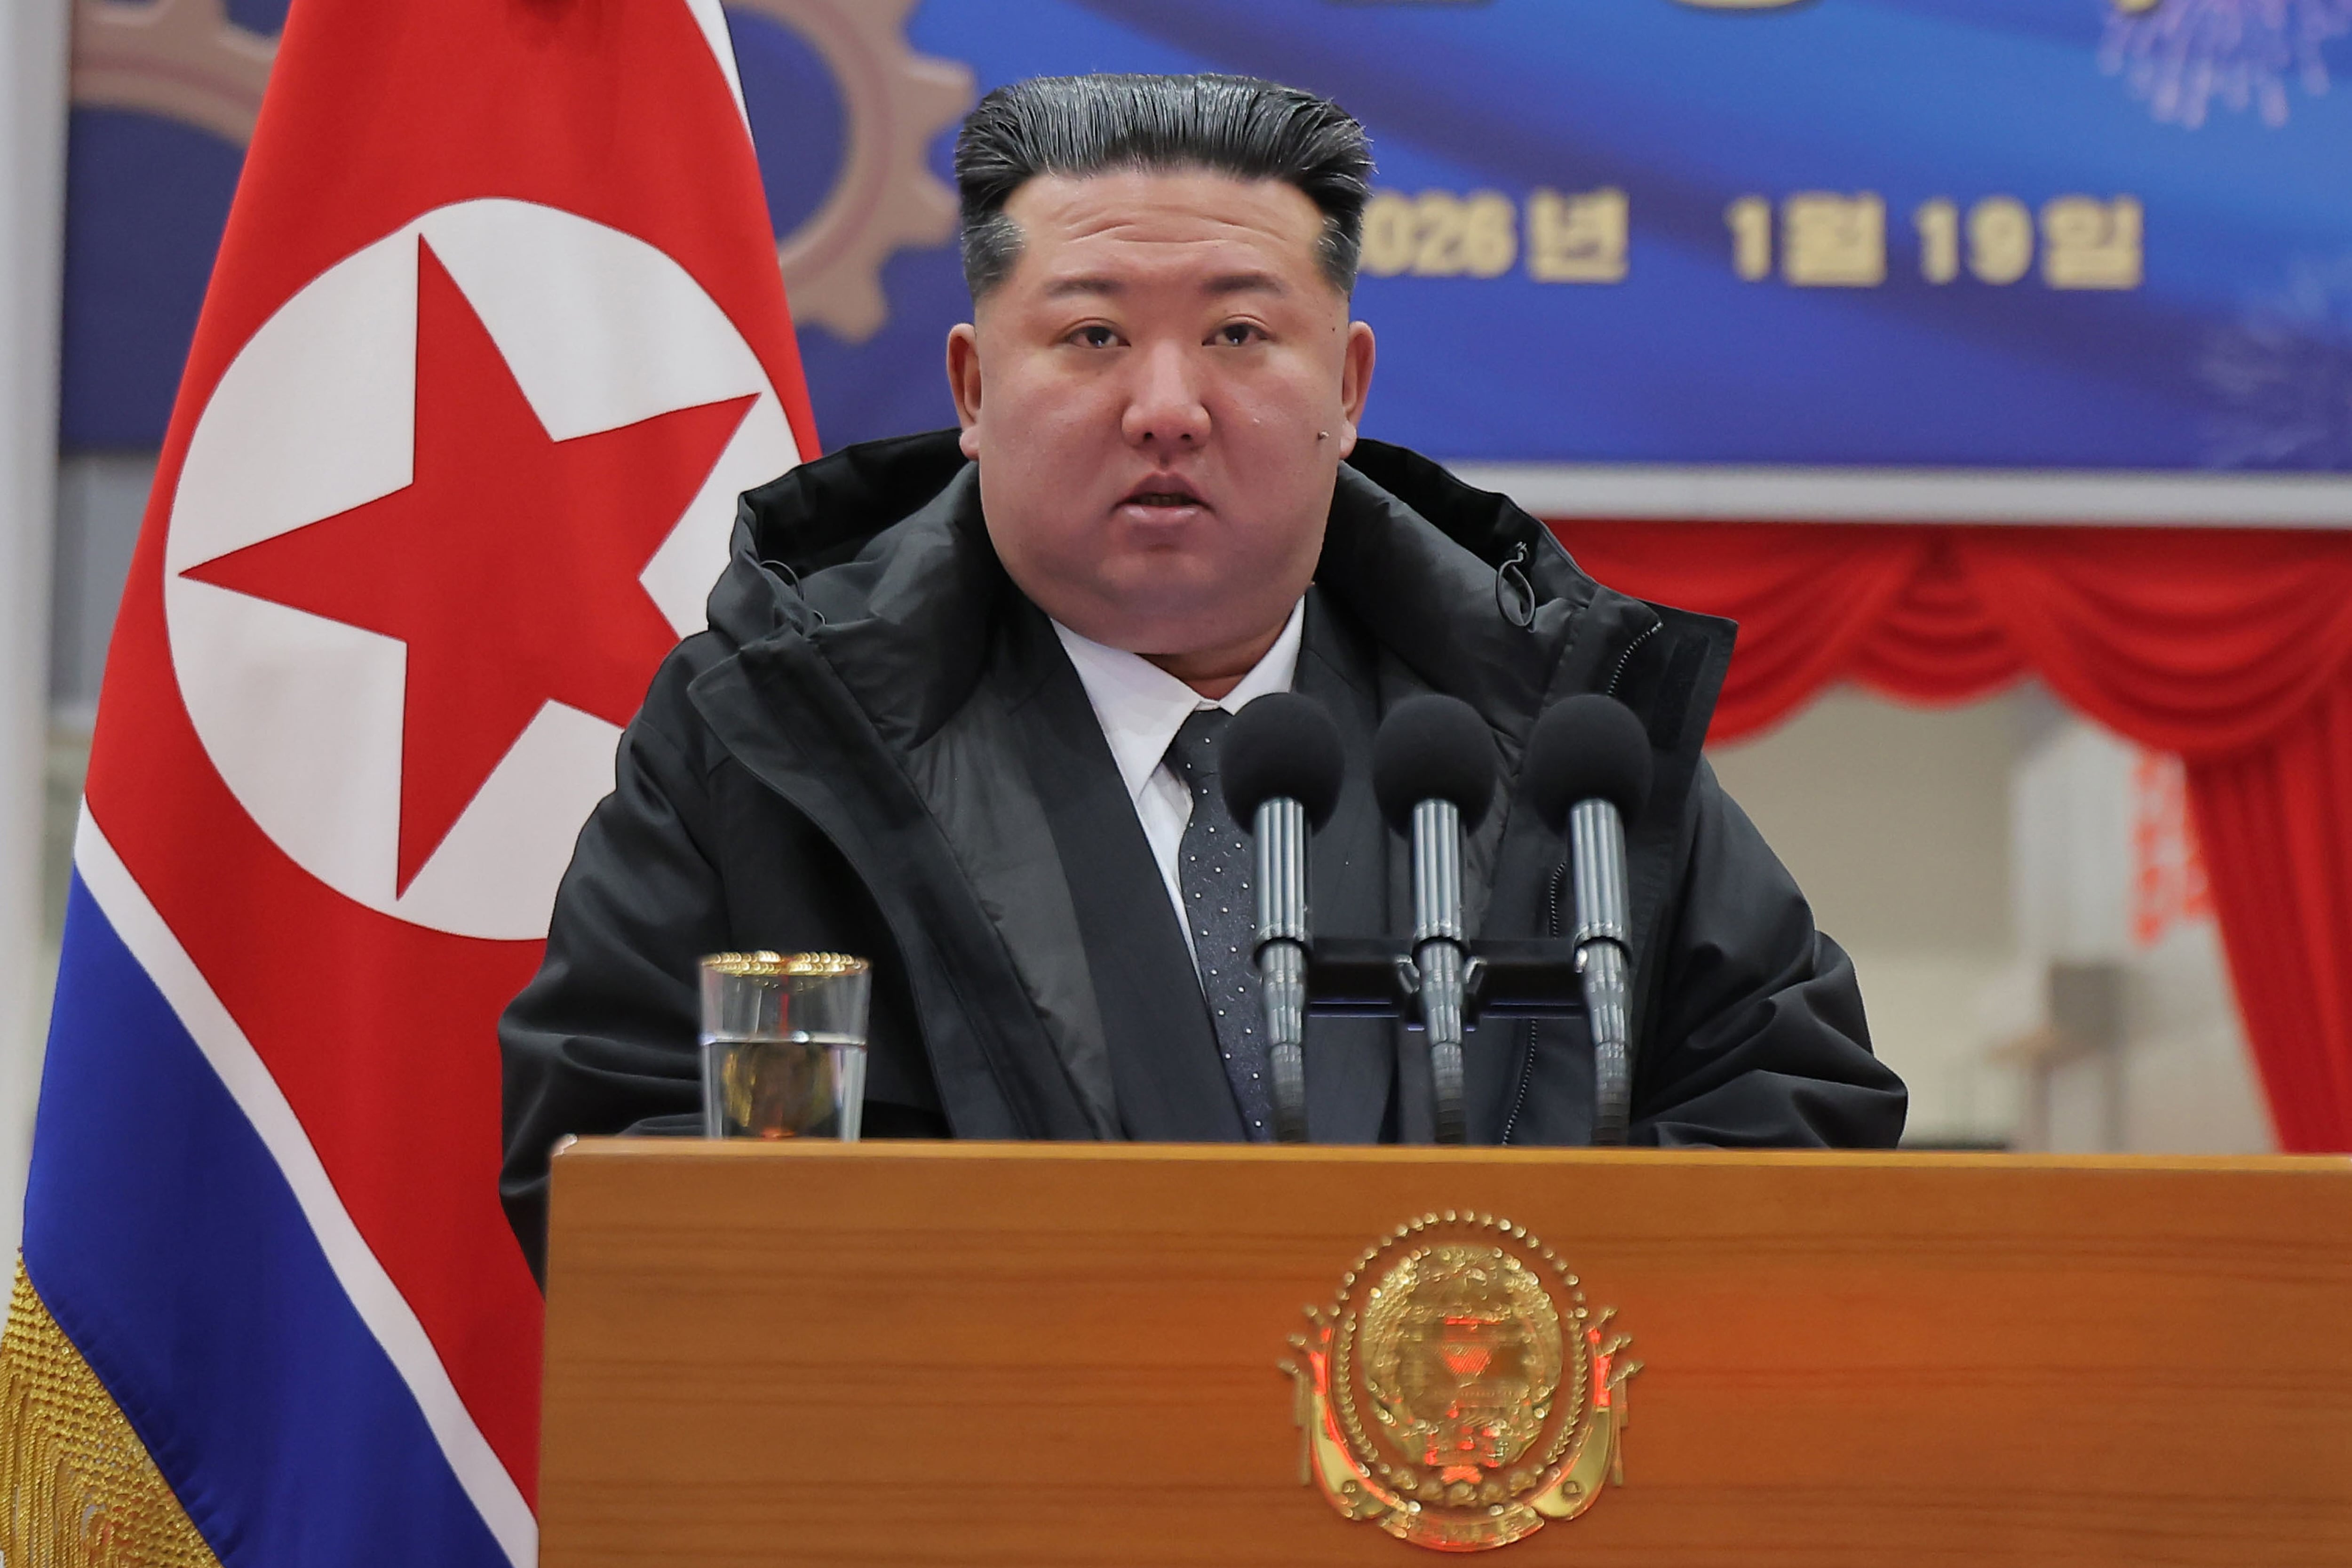
El jueves 29 de octubre de 2026 el mercado cripto vivió su jornada más oscura cuando un grupo de ladrones vació más de 6300 millones de dólares del exchange Binance en apenas 20 minutos . La magnitud del atraco no solo representa el mayor hackeo de activos digitales registrado, sino que supera más de seis veces cualquier asalto financiero de la era previa a la tecnología blockchain. La investigación inicial reveló que los atacantes vulneraron la infraestructura de firma de Binance tras comprometer la computadora portátil de un ingeniero de DevOps y explotar otros puntos de acceso al sistema. Aunque el ataque abarcó 10 cadenas de bloques en simultáneo , las firmas de inteligencia de datos han podido seguir la pista del dinero en tiempo real. Las principales firmas de análisis, encabezadas por Chainalysis y TRM Labs, atribuyeron la autoría de esta operación a TraderTraitor , una unidad cibernética de élite que opera bajo la órbita del Grupo Lazarus y los servicios de inteligencia de Corea del Norte. Las pistas en la cadena de bloques ¿Por qué los analistas vinculan este ataque masivo con el régimen de Pyongyang? La clave fundamental aportada por Chainalysis se encuentra en el entrecruzamiento directo de fondos en la blockchain . Durante las horas posteriores al atraco, los investigadores detectaron que parte de los criptoactivos sustraídos de Binance comenzaron a mezclarse en tiempo real en la misma dirección de billetera que contenía los fondos del ciberataque contra el exchange Bitget , realizado un mes antes y atribuido formalmente a actores norcoreanos . A esta prueba se suma un patrón de blanqueo inédito que muestra un nivel de automatización avanzado . Los atacantes hicieron circular miles de transacciones repetitivas en cuestión de minutos, moviendo fondos hacia atrás y hacia adelante entre las mismas direcciones y ejecutando secuencias programadas (como el envío constante de exactamente 1 TRX) para despistar los monitores de cumplimiento. Además, la técnica utilizada en la red Ethereum reflejó una sofisticación característica. Los hackers utilizaron autorizaciones predefinidas bajo el protocolo EIP-7702 para delegar el control de la billetera principal de Binance a un contrato inteligente malicioso de drenaje, habiendo preparado un lote de 50 firmas con antelación para asegurar que la transacción se ejecutara sin fallas. El circuito de lavado y la carrera contra el tiempo La conducta posterior al robo responde a los movimientos habituales de Pyongyang, lo que abona la teoría de que está detrás de este robo. Tras capturar el dinero de Binance, los atacantes iniciaron una carrera desesperada para intercambiar stablecoins congelables (como USDT y USDC) por activos nativos como Bitcoin y Ethereum , que ninguna entidad centralizada puede bloquear. Aunque la acción conjunta de emisores e investigadores logró congelar cerca de 2800 millones de dólares en stablecoins , los hackers lograron convertir cientos de millones de dólares a Ethereum mediante creadores de mercado y protocolos de préstamo. Chainalysis destaca que Corea del Norte opera bajo una estrategia de lavado estructurado que suele extenderse durante 45 días . En esta dinámica, transfieren fondos en tramos inferiores a los 500.000 dólares para no levantar alertas, apoyándose fuertemente en redes de intermediarios de cambio en idioma chino, puentes entre cadenas y servicios de mezclado como Tornado Cash, y el robo a Binance parece estar repitiendo la metodología. Un prontuario al servicio del régimen Los informes de Chainalysis indican que en los últimos años se le atribuye a los piratas informáticos norcoreanos robos por más de US$6750 millones en criptomonedas. Entre los antecedentes más relevantes atribuidos al escuadrón TraderTraitor y al Grupo Lazarus se encuentran el hackeo al exchange Bybit en febrero de 2025 , donde sustrajeron 1500 millones de dólares, y el ataque a la red Ronin en 2022 por 620 millones de dólares . Anteriormente, la red cibernética estatal había demostrado su capacidad atacando la infraestructura bancaria internacional SWIFT, la empresa Sony Pictures en 2014 y mediante la infiltración de miles de profesionales de TI norcoreanos que obtuvieron empleos remotos en empresas tecnológicas occidentales con identidades falsas. Para los organismos internacionales de seguridad, la motivación final es transparente: ante las severas sanciones impuestas por la ONU, el robo de criptoactivos se convirtió en la principal caja chica estatal de Kim Jong Un para financiar el desarrollo de su programa nuclear y de misiles balísticos.
La clave fundamental aportada por Chainalysis se encuentra en el entrecruzamiento directo de fondos en la blockchain . D



Yorumlar